خادم تصحيح الذكاء الاصطناعي يربط بين ماسحات الأمان ومساعدي الذكاء الاصطناعي
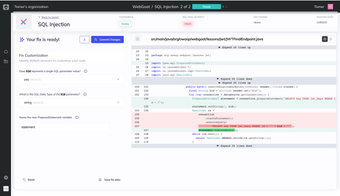
باغسي، من موبي ديف، يقوم بأتمتة إصلاحات الأمان للمطورين ووكلاء الذكاء الاصطناعي، محولًا نتائج الماسحات إلى إصلاحات مطبقة. يعمل كخادم بروتوكول سياق النموذج الذي يسمح للمساعدين الذكاء الاصطناعي بالعمل ضمن سياق المستودع لتوليد وتطبيق تغييرات الكود. يوفر الأداة توليد إصلاحات تلقائية، ونقطة دخول CLI عبر npx، وواجهة مراجعة ويب. يستهدف المطورين، وصانعي المصادر المفتوحة، وفرق DevSecOps مما يقلل من جهد التصحيح اليدوي.
ما المهام التي يمكنك استخدامها فعلاً مع bugsy؟
تقبل bugsy نتائج التحليل الثابت وتحولها إلى تعديلات على الشيفرة، مع التركيز بشكل صارم على الإصلاح بدلاً من الكشف. تستهدف التوزيعات القائمين على المستودعات العامة وتدمج التصحيحات المولدة في مساحة عمل المستودع للتحقق. تم تحسين إصدار المجتمع لمشاريع المصدر المفتوح ويهدف إلى إغلاق الحلقة بين تقارير الثغرات والتغييرات الفعلية في الشيفرة التي يمكن للمطورين فحصها والتزامها.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
ما مدى دقة الإصلاحات المولدة مقارنةً بالتصحيحات اليدوية؟
ينتج الأداة تعديلات مقترحة توصف بأنها إصلاحات شيفرة جاهزة للإنتاج، لكن الدقة تعتمد على نتائج الماسح الضوئي العلوي وسياق المساعد العامل في المستودع. نظرًا لأن bugsy لا يكتشف الثغرات بنفسه، فإن جودة التصحيح تتماشى مع دقة تقارير SAST ووضوح مطالبة المساعد. يجب على الفرق إجراء مراجعة شيفرة تقليدية واختبار على التغييرات المولدة بواسطة الذكاء الاصطناعي قبل دمجها في الفروع الرئيسية.
هل يتطلب معرفة تقنية للحصول على نتائج مفيدة؟
يتطلب تشغيل bugsy كخادم MCP مفتاح API من Mobb ومساعد متوافق مع MCP. يعمل المشروع أيضًا كواجهة سطر أوامر عبر npx على الأنظمة التي تحتوي على Node.js، مما يتيح التنفيذ السريع دون مثبت معقد. تشمل بيئات MCP المدعومة Claude Desktop وCursor وWindsurf، مما يعني أن المسؤولين يجب عليهم تكوين الوصول إلى المستودع والاعتمادات للمساعدين لتطبيق التغييرات داخل مساحة عمل المشروع.
ما هي الحدود التي يجب أن تخطط لها الفرق؟
bugsy غير مرتبط بمورد معين ولكنه مُعدل للمستودعات العامة على GitHub وGitLab وADO، لذا قد تحتاج سير العمل الخاصة بالمستودعات الخاصة أو المستضافة ذاتيًا إلى تكوين إضافي. تعتمد الأداة بالكامل على المدخلات الخارجية من SAST، لذا فإن الفجوات في تغطية الماسح الضوئي تنتج فجوات في الإصلاح. كمشروع يركز على المجتمع، يجب على الفرق التي تتطلب تحكمات خاصة بالمؤسسات التخطيط لحوكمة إضافية حول الوصول والتحقق والتكامل مع خطوط الأمان الحالية.
اختيار عملي للفرق المتوافقة مع سير العمل SAST و MCP
bugsy هو خيار عملي للمطورين و DevSecOps الذين يستخدمون بالفعل أدوات SAST والمساعدين المتوافقين مع MCP والذين يقبلون التصحيحات المقترحة بواسطة الذكاء الاصطناعي كنقاط انطلاق. تأسست Mobb في عام 2021 على يد إيتان وورسل وجوناثان أفك، وتركز على الإصلاح التلقائي؛ يجب على الفرق تخصيص الوقت للمراجعة البشرية للتعديلات التي تم إنشاؤها ولتكوين الوصول إلى MCP قبل الاعتماد عليه في خطوط الإنتاج.